
数字货币匿名性怎么做才真正可控?隐私与监管的平衡点在哪
参与过几个央行数字货币的隐私保护方案设计后,我最大的感受是:可控匿名不是"藏不藏"的问题,而是"藏多少、藏给谁、什么时候能打开"的问题。
核心在于:交易参与者互不知晓身份,但监管方在合法授权下能追溯链路。这不是简单加密,而是一套分层权限机制——日常状态下地址完全隔离,只有持有密钥的监管机构才能解开匿名层。
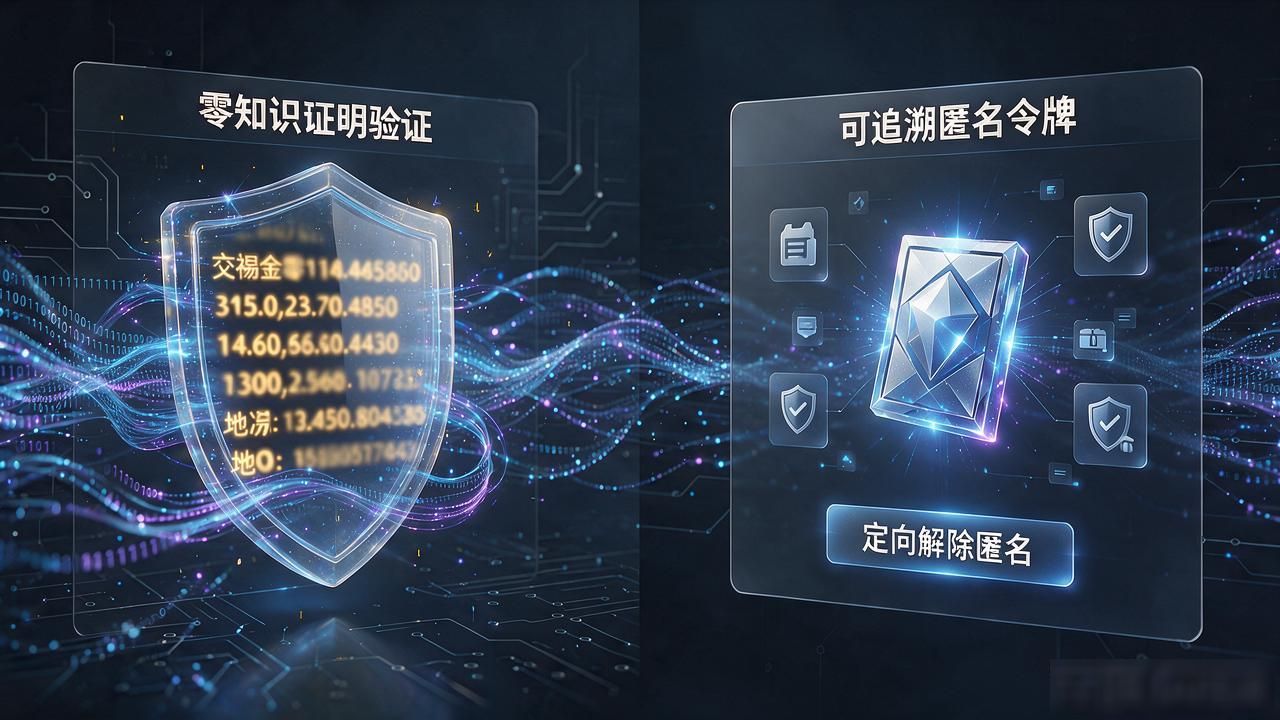
技术上,主流方案结合了零知识证明和可追溯匿名令牌。前者让交易双方不暴露金额和地址就能完成验证,后者把匿名做成可撤销的——触发反洗钱或司法调查时,系统定向解除特定交易的匿名属性,而非全部暴露。
难点在权限边界。监管方拿到追溯能力后,谁来管它?密钥管理一旦失守,整套匿名体系会退化成全透明账本,比银行体系更危险。密钥分存、审计日志、司法授权流程,这些制度设计比技术本身更关键。
实际落地中,小额零售和跨境结算对匿名需求完全不同。买菜只需"付款人对商家保密"数字货币可控匿名性数字货币匿名性怎么做才真正可控?隐私与监管的平衡点在哪,跨境必须配合KYC审查。可控匿名不是"一刀切",而是按场景动态调整匿名粒度,让隐私颗粒度可配置,这比纯技术加密复杂得多。
