
数字货币DOS攻击越来越凶,交易所和个人钱包到底怎么防
做了八年区块链安全运维,见过太多交易所半夜被灌流量、节点批量掉线的场面。所谓数字货币DOS攻击,核心就是恶意流量把网络打瘫——交易卡住、转账失败、链上服务直接停摆。叠加加密资产的高价值属性,后果比传统网站被攻击严重得多。
最典型的是某头部交易所被三十多万QPS的UDP流量冲击,撮合引擎宕机四十分钟,用户下单全失败。节点层面更隐蔽数字货币DOS攻击越来越凶,交易所和个人钱包到底怎么防,攻击者用伪造的P2P握手包让验证者反复重启,出块延迟从三秒飙到四十秒数字货币dos,Gas费瞬间翻了五倍,普通用户根本转不动账。
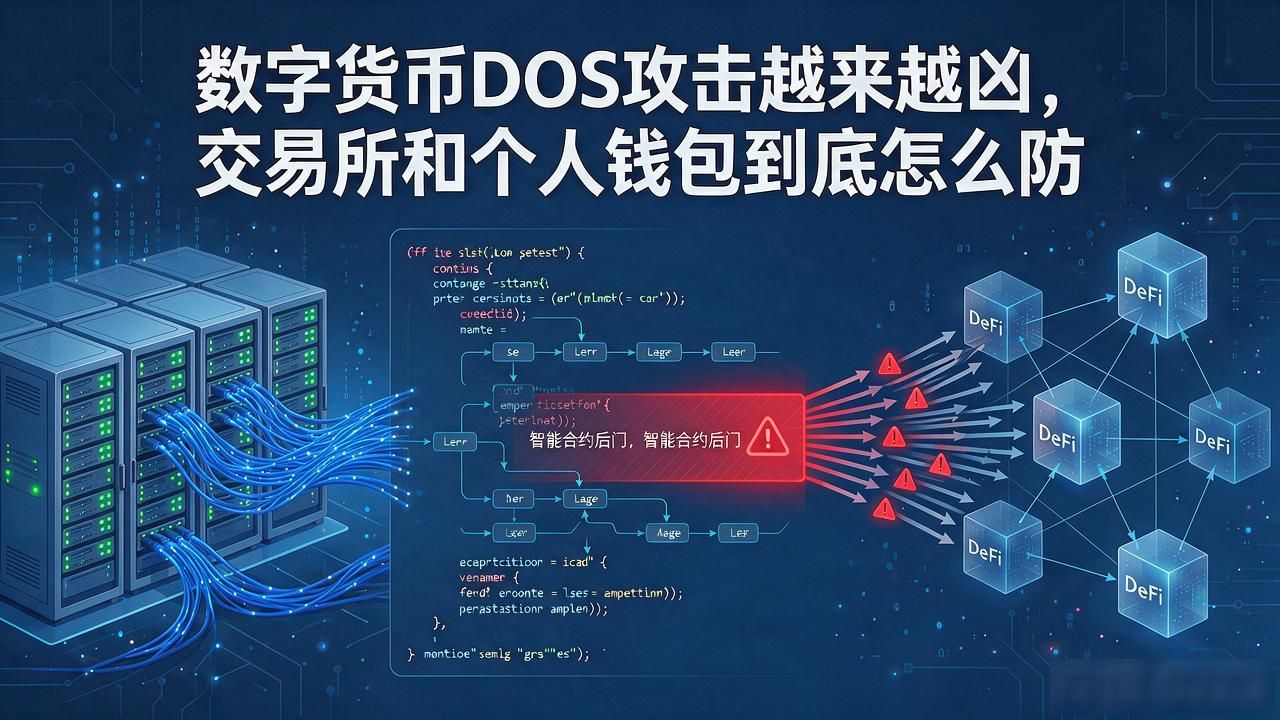
攻击手段不止网络层。智能合约里埋的拒绝服务后门是另一条暗线,某个函数没做revert处理,反复触发就能把合约卡死,依赖它的DeFi协议跟着停摆。还有针对RPC接口的慢速攻击,几十个连接挂着不释放,线程池耗尽,正常用户连余额都查不了。
防御上,Anycast网络加BGP路由能摊薄单点压力,但成本极高,中小交易所玩不起。更务实的做法是把撮合、风控、数据库拆到不同可用区,关键接口上WAF和速率限制,合约加超时回滚与白名单。节点运营方把P2P端口藏到非公开IP后面,配TLS双向认证。
个人用户能做的有限,但别把私钥丢在"免费托管"的交易所里,攻击一来资产直接归零。优先用硬件钱包做冷存储,链上操作选流量低谷期,看到Gas异常飙升先别急着发交易,大概率有人在制造拥堵。
